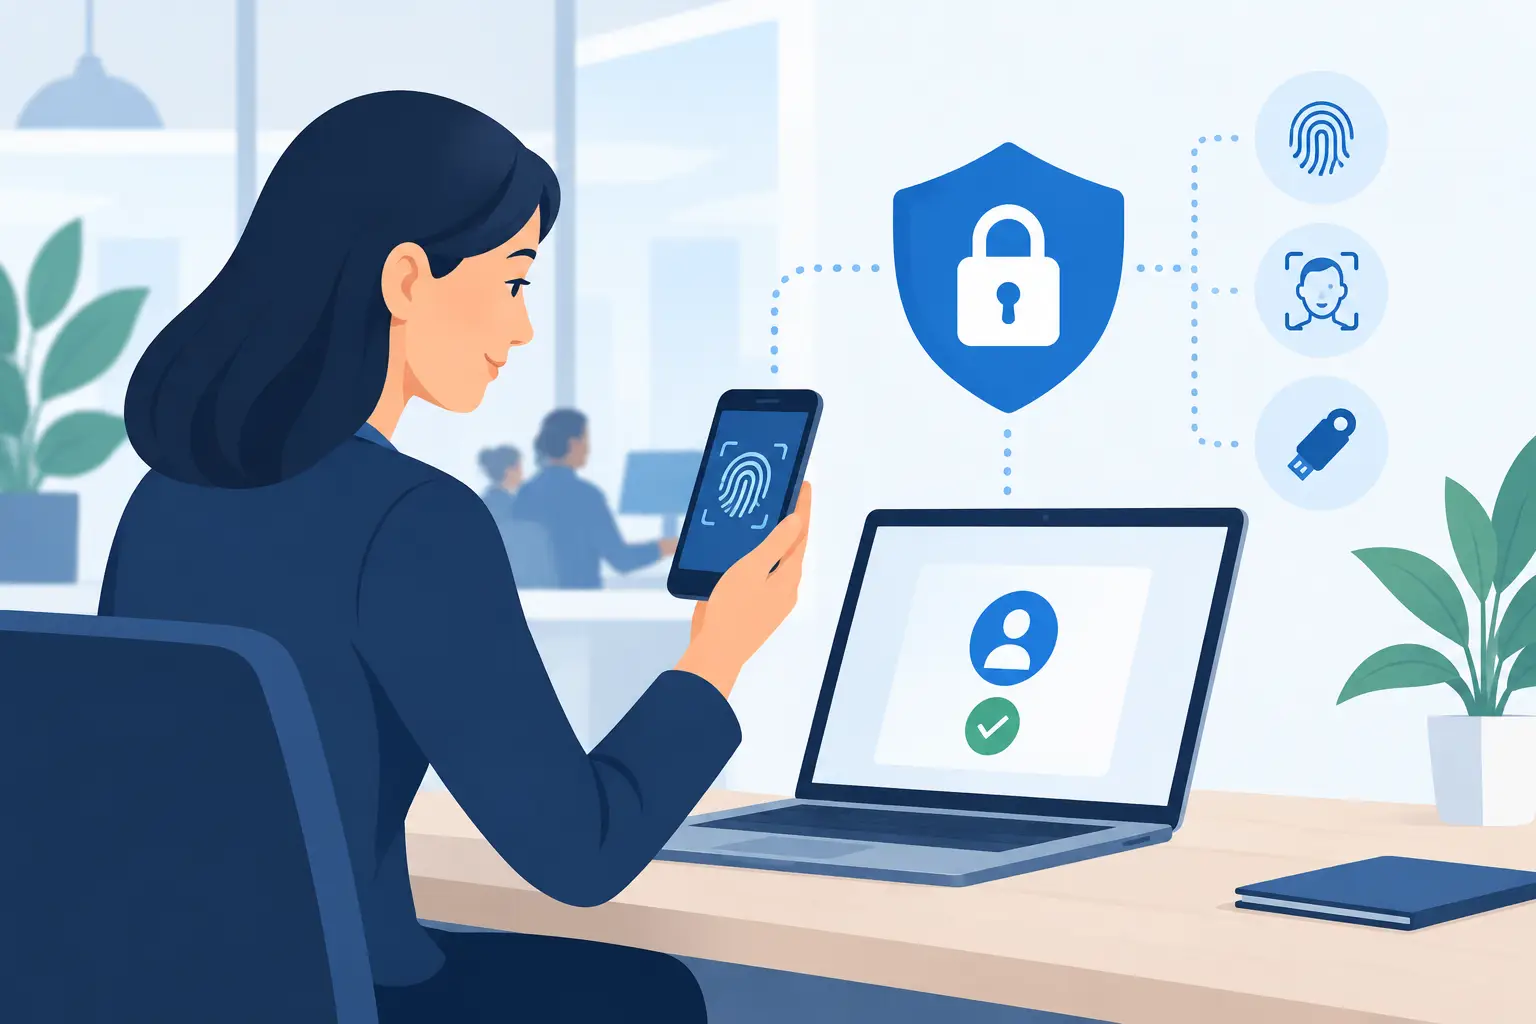
Passwortlose Anmeldung im Unternehmen reduziert Risiken und Aufwand. So führen KMU sichere Zugänge mit MFA, Passkeys und klaren Prozessen ein praktisch.
Ein vergessenes Passwort kostet selten nur wenige Minuten. Es unterbricht Arbeitsabläufe, belastet interne Ansprechpartner und führt oft zu unsicheren Notlösungen. Die passwortlose Anmeldung im Unternehmen setzt genau dort an: Mitarbeitende bestätigen ihre Identität über ein registriertes Gerät, einen Sicherheitsschlüssel oder biometrische Merkmale statt über ein Kennwort, das sie sich merken müssen.
Für kleine und mittlere Unternehmen ist das kein Selbstzweck. Richtig geplant senkt die Umstellung das Risiko erfolgreicher Phishing-Angriffe, vereinfacht den Arbeitsalltag und schafft eine bessere Grundlage für moderne Cloud-Arbeitsplätze. Sie verlangt aber auch klare Regeln, saubere Geräteverwaltung und einen Plan für Ausnahmefälle.
Warum Passwörter im Arbeitsalltag zum Sicherheitsrisiko werden
Passwörter sind nicht grundsätzlich ungeeignet. Ihr Problem liegt in der Praxis: Sie werden wiederverwendet, zu einfach gewählt, in Browsern oder Notizen gespeichert und unter Zeitdruck weitergegeben. Gleichzeitig zielen viele Angriffe nicht auf technische Schwachstellen, sondern auf Menschen. Eine glaubwürdig wirkende E-Mail mit gefälschter Anmeldeseite genügt oft, damit Zugangsdaten in falsche Hände geraten.
Mehrere Faktoren bei der Anmeldung helfen, dieses Risiko zu begrenzen. Wenn der erste Faktor jedoch ein Passwort bleibt, bleibt er auch ein attraktives Angriffsziel. Bei einer passwortlosen Methode wird die Anmeldung an ein registriertes Gerät oder einen kryptografisch geschützten Schlüssel gebunden. Ein Angreifer kann diese Bestätigung nicht einfach durch das Abfragen eines Kennworts ersetzen.
Das bringt auch betriebliche Vorteile. Weniger Passwort-Resets entlasten die IT-Betreuung. Neue Mitarbeitende können strukturierter ausgestattet werden. Und bei einem Ausscheiden lassen sich Berechtigungen und registrierte Anmeldemethoden gezielt entfernen. Entscheidend ist, dass Identität, Gerät und Zugriffsrechte als gemeinsamer Prozess betrachtet werden.
Was passwortlose Anmeldung konkret bedeutet
Passwortlos heißt nicht, dass jede Anwendung von heute auf morgen ohne Kennwort funktioniert. Es bedeutet, dass Mitarbeitende für ihre tägliche Anmeldung eine Methode verwenden, die ohne Eingabe eines klassischen Passworts auskommt. In Microsoft-365- und Azure-orientierten Arbeitsumgebungen sind dafür mehrere Verfahren üblich.
Passkeys und Windows Hello
Passkeys und Windows Hello nutzen in der Regel die Sicherheitsfunktionen eines persönlichen Geräts. Die Person bestätigt sich etwa per PIN, Fingerabdruck oder Gesichtserkennung. Dabei wird kein biometrisches Bild an das Unternehmen übertragen. Die biometrische Prüfung findet lokal auf dem Gerät statt und bestätigt lediglich, dass die berechtigte Person es verwendet.
Für fest zugeordnete, gut verwaltete Notebooks ist das oft eine komfortable Lösung. Mitarbeitende melden sich schnell an, ohne Passwörter eintippen zu müssen. Voraussetzung ist, dass die Geräte aktuell gehalten, verschlüsselt und zentral verwaltet werden.
Sicherheitsschlüssel für sensible oder mobile Szenarien
Hardware-Sicherheitsschlüssel eignen sich besonders für Rollen mit erhöhtem Schutzbedarf, etwa Geschäftsführung, Buchhaltung oder Administration. Auch an gemeinsam verwendeten Arbeitsplätzen können sie sinnvoll sein, sofern ihre Ausgabe und Aufbewahrung klar geregelt sind. Der Schlüssel bestätigt die Anmeldung physisch und ist deutlich schwerer durch Phishing zu missbrauchen als ein Passwort.
Der praktische Nachteil: Ein Schlüssel kann verloren gehen. Deshalb braucht jedes Unternehmen von Beginn an einen geregelten Ersatzprozess, idealerweise mit einer zweiten registrierten Methode für berechtigte Personen.
Authenticator-App als Übergang oder Ergänzung
Eine Authenticator-App kann Anmeldungen per Bestätigung am Smartphone absichern. Sie ist häufig ein guter erster Schritt, ersetzt aber nicht in jedem Fall eine vollständig passwortlose Strategie. Besonders bei Push-Benachrichtigungen besteht das Risiko, dass Mitarbeitende eine Anfrage aus Gewohnheit bestätigen. Nummernabgleich und klare Sensibilisierung reduzieren dieses Risiko deutlich.
Welche Methode passt, hängt von Arbeitsplätzen, Geräten, Mobilitätsgrad und Schutzbedarf ab. Ein Büro mit persönlich zugeordneten Windows-Geräten braucht eine andere Lösung als ein Produktionsbetrieb mit Schichtarbeitsplätzen oder ein Außendienst mit privaten und geschäftlichen Mobilgeräten.
Passwortlose Anmeldung im Unternehmen vorbereiten
Die technische Aktivierung ist meist nur ein Teil der Aufgabe. Vor dem Rollout sollte geklärt werden, welche Konten Zugriff auf welche Daten haben, welche Geräte genutzt werden und welche Altanwendungen noch an Passwort-Anmeldungen gebunden sind. Gerade gewachsene IT-Umgebungen enthalten häufig Sonderfälle, die erst im laufenden Betrieb sichtbar werden.
Eine belastbare Vorbereitung beantwortet mindestens diese Fragen:
- Welche Benutzergruppen benötigen welchen Schutz und welche Anmeldemethode?
- Sind Arbeitsgeräte persönlich zugeordnet, zentral verwaltet und ausreichend abgesichert?
- Welche Anwendungen unterstützen moderne Anmeldung bereits, und wo bestehen Abhängigkeiten von Kennwörtern?
- Wie werden verlorene Geräte, defekte Sicherheitsschlüssel und neue Mitarbeitende behandelt?
- Wer darf Anmeldemethoden zurücksetzen oder Notfallzugriffe freigeben?
Diese Bestandsaufnahme verhindert, dass eine gute Sicherheitsmaßnahme an einem einzelnen Sonderfall scheitert. Sie hilft außerdem, Berechtigungen zu bereinigen. Wer nur die Zugänge erhält, die für die eigene Aufgabe notwendig sind, begrenzt mögliche Schäden zusätzlich.
In kleinen Schritten einführen statt alles gleichzeitig umstellen
Für KMU empfiehlt sich ein gestaffeltes Vorgehen. Zuerst wird eine überschaubare Pilotgruppe ausgewählt, beispielsweise IT-Verantwortliche und Mitarbeitende mit gut standardisierten Geräten. In dieser Phase lassen sich Anmeldemethoden registrieren, Richtlinien testen und Rückmeldungen aus dem Arbeitsalltag sammeln.
Danach folgt der schrittweise Rollout nach Arbeitsbereichen. Eine kurze, verständliche Einweisung ist dabei wichtiger als eine lange technische Dokumentation. Mitarbeitende sollten wissen, wie sie sich anmelden, woran sie eine verdächtige Bestätigungsanfrage erkennen und an wen sie sich bei Geräteverlust wenden. Wer den Nutzen nachvollziehen kann, akzeptiert die Umstellung wesentlich eher.
Parallel sollte das Unternehmen festlegen, wann Passwörter noch als Rückfalloption erlaubt sind. Ein sofortiges vollständiges Abschalten kann richtig sein, wenn Geräte, Anwendungen und Prozesse dafür bereit sind. In vielen Betrieben ist ein kontrollierter Übergang sinnvoller. Entscheidend ist, dass diese Übergangsphase ein klares Ziel und keinen offenen Endpunkt hat.
Geräteverwaltung und Zugriffsregeln gehören dazu
Passwortlose Anmeldung entfaltet ihren Nutzen erst im Zusammenspiel mit weiteren Schutzmaßnahmen. Ein registriertes Notebook ist nur dann ein vertrauenswürdiger Anmeldeweg, wenn es mit aktuellen Sicherheitsupdates versorgt, verschlüsselt und bei Verlust aus der Verwaltung entfernt werden kann. Dasselbe gilt für Smartphones, auf denen Authenticator-Apps oder Passkeys verwendet werden.
Zugriffsregeln können zusätzlich berücksichtigen, ob ein Gerät verwaltet ist, ob sich jemand aus einem ungewöhnlichen Umfeld anmeldet oder ob ein besonders sensibler Dienst geöffnet werden soll. Für die tägliche Arbeit darf das nicht unnötig kompliziert werden. Bei Zugriffen auf Finanzdaten, vertrauliche Kundeninformationen oder administrative Bereiche sind strengere Anforderungen jedoch angemessen.
Besondere Aufmerksamkeit verdienen gemeinsam genutzte Konten. Sie machen nachvollziehbare Zugriffe und eine sichere passwortlose Anmeldung deutlich schwieriger. Wo immer möglich, sollte jede Person ein eigenes Konto erhalten. Für technische Funktionskonten und Gerätezugänge braucht es eigene, dokumentierte Lösungen, statt Mitarbeiterkennwörter weiterzuverwenden.
Notfallzugang: Sicherheit ohne Betriebsunterbrechung
Die häufigste Sorge ist berechtigt: Was passiert, wenn das Smartphone weg ist oder ein Sicherheitsschlüssel nicht funktioniert? Die Antwort darf nicht lauten, dass Mitarbeitende improvisieren oder Kollegen um Zugang bitten. Ein definierter Wiederherstellungsprozess gehört zur Einführung dazu.
Dazu zählen geprüfte Notfallkonten mit besonders strenger Absicherung, klar geregelte Zuständigkeiten und eine nachvollziehbare Dokumentation jeder Wiederherstellung. Notfallkonten sind kein bequemer Ausweichweg für den Alltag. Sie werden nur für echte Ausnahmesituationen eingerichtet, regelmäßig überprüft und getrennt von normalen Benutzerkonten verwaltet.
Auch bei Personalwechseln braucht es Routine: Berechtigungen entziehen, angemeldete Geräte entfernen, Sicherheitsschlüssel zurücknehmen und registrierte Methoden prüfen. So wird aus einer einzelnen Sicherheitsfunktion ein verlässlicher Lifecycle-Prozess.
Der richtige Maßstab ist ein funktionierender Arbeitsalltag
Eine passwortlose Lösung muss nicht maximal kompliziert sein, um wirksam zu sein. Für viele Unternehmen reicht eine Kombination aus zentral verwalteten Geräten, sicherer Mehrfaktor-Authentifizierung, geeigneten Passkeys und klaren Regeln für Ausnahmen. Komplexere Szenarien können gezielt dort ergänzt werden, wo der Schutzbedarf höher ist.
Cloudschmiede begleitet Unternehmen bei der Analyse bestehender Zugänge, bei der Einführung moderner Microsoft-Arbeitsplätze und bei der Abstimmung von Sicherheitsmaßnahmen auf reale Abläufe. Dabei steht nicht eine einzelne Technologie im Vordergrund, sondern eine Lösung, die Mitarbeitende tatsächlich nutzen können und die im Ernstfall nachvollziehbar bleibt.
Wer die passwortlose Anmeldung sorgfältig vorbereitet, reduziert nicht nur ein bekanntes Sicherheitsrisiko. Er schafft einen Arbeitsalltag, in dem Zugänge einfacher funktionieren, Verantwortlichkeiten klarer sind und sensible Unternehmensdaten besser geschützt bleiben.
Ing. Sandro Haidenschuster, MBA
Gründer & Geschäftsführer, Cloudschmiede GmbH
15+ Jahre Erfahrung in Cloud-Technologien und Microsoft 365.