Dieser Leitfaden zu Azure Virtual Desktop zeigt KMU, wie virtuelle Arbeitsplätze sicher geplant, eingeführt und zuverlässig betrieben in der Praxis.
Ein Arbeitsplatzwechsel darf nicht bedeuten, dass Mitarbeitende Dateien zusammensuchen, lokale Einstellungen nachbauen oder den Support anrufen müssen. Dieser Leitfaden Azure Virtual Desktop zeigt, wie kleine und mittlere Unternehmen Arbeitsplätze zentral bereitstellen können - mit Zugriff auf gewohnte Anwendungen und Daten, unabhängig davon, ob im Büro, im Homeoffice oder unterwegs gearbeitet wird.
Azure Virtual Desktop, kurz AVD, ist kein Selbstzweck. Richtig geplant schafft die Lösung mehr Flexibilität, eine bessere Kontrolle über Unternehmensdaten und einen deutlich einfacheren Betrieb. Falsch dimensioniert oder ohne klare Regeln eingeführt, entstehen dagegen unnötige Komplexität, schlechte Performance und Akzeptanzprobleme. Entscheidend ist deshalb nicht allein die Technologie, sondern ihr Zusammenspiel mit den tatsächlichen Arbeitsabläufen.
Was Azure Virtual Desktop für KMU leistet
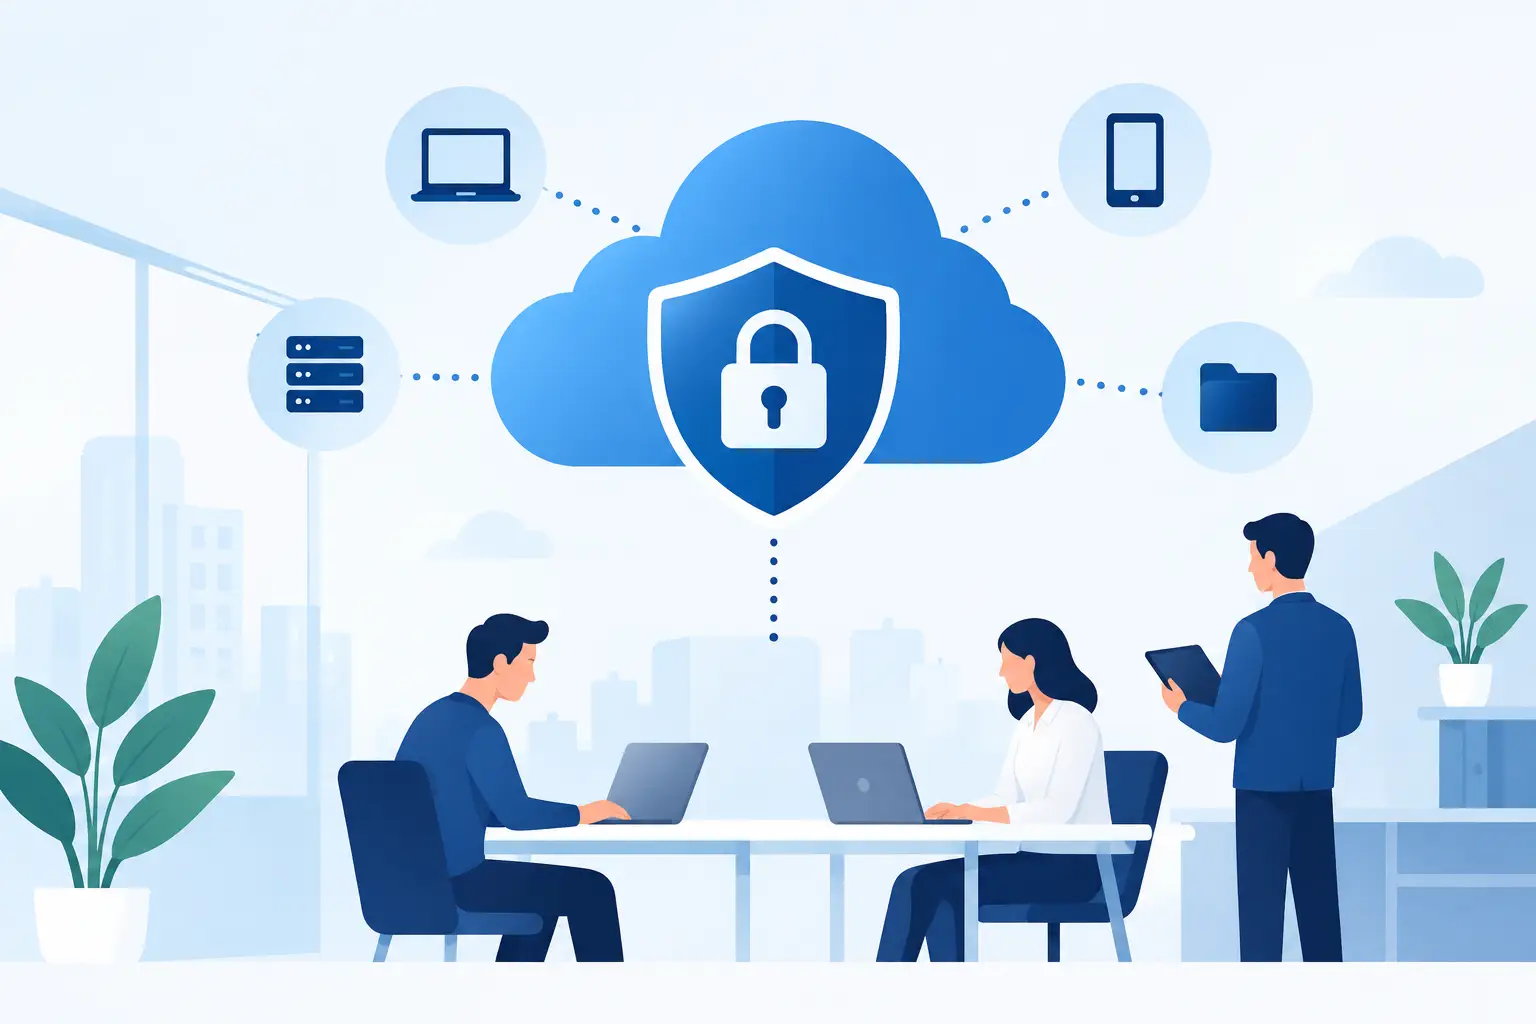
Bei Azure Virtual Desktop arbeiten Benutzerinnen und Benutzer nicht auf einem einzelnen, fest zugewiesenen Büro-PC. Stattdessen greifen sie über eine abgesicherte Verbindung auf einen virtuellen Windows-Arbeitsplatz in Microsoft Azure zu. Anwendungen, Einstellungen und Daten werden zentral verwaltet. Das Endgerät dient primär als Zugangspunkt - vom bestehenden Notebook über einen Büro-PC bis zu einem schlanken Terminalgerät.
Das ist besonders sinnvoll, wenn Teams an mehreren Standorten arbeiten, externe Mitarbeitende eingebunden werden oder sensible Informationen das Unternehmensnetz nicht unkontrolliert verlassen sollen. Auch bei saisonalen Spitzen, Wachstum oder einer geplanten Erneuerung der Arbeitsplatzlandschaft kann AVD eine passende Grundlage sein.
Der zentrale Vorteil liegt in der Standardisierung. Neue Arbeitsplätze lassen sich nach einem definierten Muster bereitstellen. Sicherheitsupdates, Berechtigungen und Anwendungen müssen nicht auf jedem einzelnen Gerät separat gepflegt werden. Für Unternehmen mit wenig oder keiner internen IT-Kapazität reduziert das den organisatorischen Aufwand spürbar.
Gleichzeitig gilt: Nicht jede Aufgabe gehört automatisch in einen virtuellen Desktop. Anwendungen mit hoher Grafiklast, spezielle Maschinenanbindung oder sehr instabile Internetverbindungen brauchen eine sorgfältige Prüfung. Ein guter Entscheid startet daher mit den Anforderungen der Menschen, die täglich damit arbeiten.
Leitfaden Azure Virtual Desktop: Die Planung vor dem Start
Bevor technische Komponenten eingerichtet werden, sollten Unternehmen ihre Ausgangslage ehrlich erfassen. Welche Anwendungen sind geschäftskritisch? Welche Teams benötigen identische Arbeitsumgebungen, welche haben Sonderanforderungen? Wo liegen die Daten heute und welche Zugriffe bestehen bereits außerhalb des Büros?
Hilfreich ist eine Einteilung der Arbeitsplätze in Profile. Ein Verwaltungsarbeitsplatz mit Microsoft 365, Browser, Fachanwendung und Dokumentenablage stellt andere Anforderungen als ein Arbeitsplatz mit großen Datenmengen, mehreren Bildschirmen oder branchenspezifischen Peripheriegeräten. Wer alles in eine einzige Standardumgebung presst, riskiert unnötige Einschränkungen. Wer für jede Person eine eigene Sonderlösung baut, verliert dagegen die Vorteile der zentralen Verwaltung.
Zur Planung gehören auch diese Fragen: Wie viele Mitarbeitende arbeiten voraussichtlich gleichzeitig? Welche Verfügbarkeit erwarten die Fachbereiche? Welche Daten dürfen auf Endgeräten gespeichert werden? Müssen externe Partner Zugriff erhalten? Und wer entscheidet künftig über neue Anwendungen oder Berechtigungen?
Eine fundierte Bestandsaufnahme verhindert, dass AVD nur als Ersatz für einen alten Server betrachtet wird. Es geht vielmehr um ein modernes Arbeitsplatzkonzept mit klaren Verantwortlichkeiten.
Die richtige Architektur ist eine Geschäftsentscheidung
AVD kann mit gemeinsamen Sitzungsumgebungen oder mit persönlichen virtuellen Desktops umgesetzt werden. In einer gemeinsamen Umgebung nutzen mehrere Personen dieselben Serverressourcen, behalten aber ihre eigenen Sitzungen und Profile. Das passt oft gut für standardisierte Büroarbeitsplätze und kann Ressourcen effizient nutzen.
Persönliche Desktops sind eher dann sinnvoll, wenn Mitarbeitende dauerhaft eigene Einstellungen, spezielle Anwendungen oder besondere Berechtigungen benötigen. Sie bieten mehr Individualität, benötigen aber meist mehr Verwaltungsaufwand und Ressourcen.
Oft ist ein Mischmodell die beste Lösung: standardisierte Arbeitsplätze für die Mehrheit, gezielt abweichende Umgebungen für einzelne Rollen. Die richtige Wahl hängt nicht von einem Produktversprechen ab, sondern von Arbeitsweise, Sicherheitsbedarf und Wachstumsperspektive des Unternehmens.
Sicherheit beginnt bei Identitäten und Zugriffsregeln
Ein virtueller Desktop ist nur so gut geschützt wie die Anmeldung davor. Deshalb sollte der Zugang über zentral verwaltete Benutzerkonten erfolgen. Mehrstufige Anmeldung, klare Rollen und nachvollziehbare Berechtigungen gehören zur Grundausstattung. Besonders wichtig ist, Zugriffe nicht pauschal zu vergeben, sondern nach Aufgabe und Verantwortlichkeit zu steuern.
Mitarbeitende müssen beispielsweise nicht automatisch auf alle Ablagen, Anwendungen oder administrativen Funktionen zugreifen können. Das Prinzip der geringsten Berechtigung begrenzt Schäden, falls ein Konto kompromittiert wird oder ein Gerät verloren geht.
Auch die Endgeräte verdienen Aufmerksamkeit. AVD reduziert zwar das Risiko, weil Daten und Anwendungen im Rechenzentrum bleiben können. Dennoch müssen Notebooks, Browser und Zugriffswege sauber abgesichert sein. Regelmäßige Updates, Gerätemanagement und Regeln für private Geräte sind Teil eines stimmigen Gesamtkonzepts.
Für viele KMU ist zudem entscheidend, wie Daten gespeichert und gesichert werden. Benutzerprofile, gemeinsame Dokumente und Fachanwendungen müssen klar getrennt betrachtet werden. Eine Datensicherung ersetzt keine Zugriffskontrolle - und Zugriffskontrolle ersetzt keine Datensicherung. Beides muss zusammenpassen.
Performance wird im Arbeitsalltag entschieden
Die Technik wird meist dann wahrgenommen, wenn sie nicht funktioniert. Lange Anmeldezeiten, stockende Anwendungen oder fehlende Drucker führen schnell dazu, dass Mitarbeitende eine neue Lösung ablehnen. Daher sollte die Performance nicht erst nach dem Go-live geprüft werden.
Entscheidend sind die gleichzeitige Nutzung, die Anforderungen der Anwendungen und die Qualität der Internetverbindungen. Gerade bei Homeoffice-Arbeitsplätzen lohnt es sich, reale Bedingungen zu testen: mehrere geöffnete Anwendungen, Videokonferenzen, Druckaufträge und paralleler Zugriff auf Dokumente. Ein Test mit einem einzelnen Benutzer im Büro liefert dafür keine verlässliche Aussage.
Auch Benutzerprofile brauchen ein durchdachtes Konzept. Mitarbeitende erwarten, dass ihre gewohnten Einstellungen, Favoriten und Dateien nach jeder Anmeldung verfügbar sind. Gleichzeitig dürfen Profile nicht unkontrolliert wachsen oder fehlerhafte Einstellungen dauerhaft in jede Sitzung übernehmen. Einheitliche Standards und ein geregelter Umgang mit lokalen Daten schaffen hier Stabilität.
Einführung in Etappen statt mit einem harten Schnitt
Für die meisten Unternehmen ist ein schrittweises Vorgehen sinnvoller als die Umstellung aller Arbeitsplätze an einem Wochenende. Eine Pilotgruppe sollte typische Rollen abdecken: Verwaltung, Führung, mobile Mitarbeitende und Personen mit speziellen Fachanwendungen. Diese Gruppe prüft nicht nur die technische Funktion, sondern auch die Abläufe im Alltag.
In der Pilotphase zeigen sich oft Details, die in keinem Konzeptpapier stehen: fehlende Druckereinstellungen, unklare Dateiablagen, Sonderrechte einzelner Anwendungen oder Gewohnheiten bei der Zusammenarbeit. Das ist kein Zeichen für ein gescheitertes Projekt, sondern wertvolle Information für die weitere Einführung.
Vor dem breiteren Rollout sollten Unternehmen mindestens diese Punkte verbindlich klären:
- Welche Anwendungen und Daten stehen in welcher Umgebung bereit?
- Wie melden sich Mitarbeitende sicher an und was tun sie bei einem Gerätewechsel?
- Wer ist bei Zugriffsproblemen, fehlenden Berechtigungen oder Störungen zuständig?
- Welche Arbeitsplätze werden zuerst umgestellt und welche Abhängigkeiten bestehen?
- Wie werden Mitarbeitende kurz und praxisnah eingewiesen?
Eine Einweisung muss keine lange Schulung sein. Sie sollte aber die konkreten Fragen beantworten: Wo melde ich mich an? Wo speichere ich Dokumente? Wie nutze ich mehrere Bildschirme? Wie erreiche ich Unterstützung? Klare Kommunikation senkt die Hürde deutlich.
Betrieb, Betreuung und Weiterentwicklung
Nach der Einführung beginnt die eigentliche Aufgabe: der verlässliche Betrieb. Azure Virtual Desktop benötigt laufende Pflege. Dazu zählen Updates, Sicherheitsprüfungen, Kapazitätskontrolle, die Überwachung von Anmeldeproblemen und eine nachvollziehbare Verwaltung von Zugriffsrechten.
Wichtig ist ein geregelter Prozess für neue Mitarbeitende und Austritte. Neue Konten, Anwendungen und Berechtigungen sollten zeitnah und einheitlich bereitgestellt werden. Beim Austritt müssen Zugänge verlässlich deaktiviert und Unternehmensdaten geschützt bleiben. Gerade in kleineren Unternehmen werden solche Schritte häufig informell erledigt - mit vermeidbaren Sicherheitslücken als Folge.
Ebenso lohnt sich ein regelmäßiger Blick auf die tatsächliche Nutzung. Werden bestimmte Umgebungen kaum verwendet? Wachsen Daten oder Profile ungewöhnlich stark? Haben sich Anforderungen verändert, weil Teams neue Arbeitsweisen eingeführt haben? Ein virtueller Arbeitsplatz sollte mit dem Unternehmen mitwachsen und nicht zur starren Altlast werden.
Cloudschmiede begleitet Unternehmen in Vorarlberg dabei von der Anforderungsaufnahme über die Einführung bis zur laufenden Betreuung. Der entscheidende Maßstab bleibt dabei der Arbeitsalltag: Eine AVD-Umgebung ist dann gelungen, wenn sie Mitarbeitenden den Zugang erleichtert, die IT entlastet und sensible Unternehmensdaten besser schützt.
Wer Azure Virtual Desktop plant, sollte deshalb nicht mit der Frage beginnen, welche technische Variante am modernsten wirkt. Besser ist die Frage: Welche Arbeitsplätze brauchen unsere Teams, damit sie sicher, verlässlich und ohne unnötige Umwege arbeiten können?
Ing. Sandro Haidenschuster, MBA
Gründer & Geschäftsführer, Cloudschmiede GmbH
15+ Jahre Erfahrung in Cloud-Technologien und Microsoft 365.