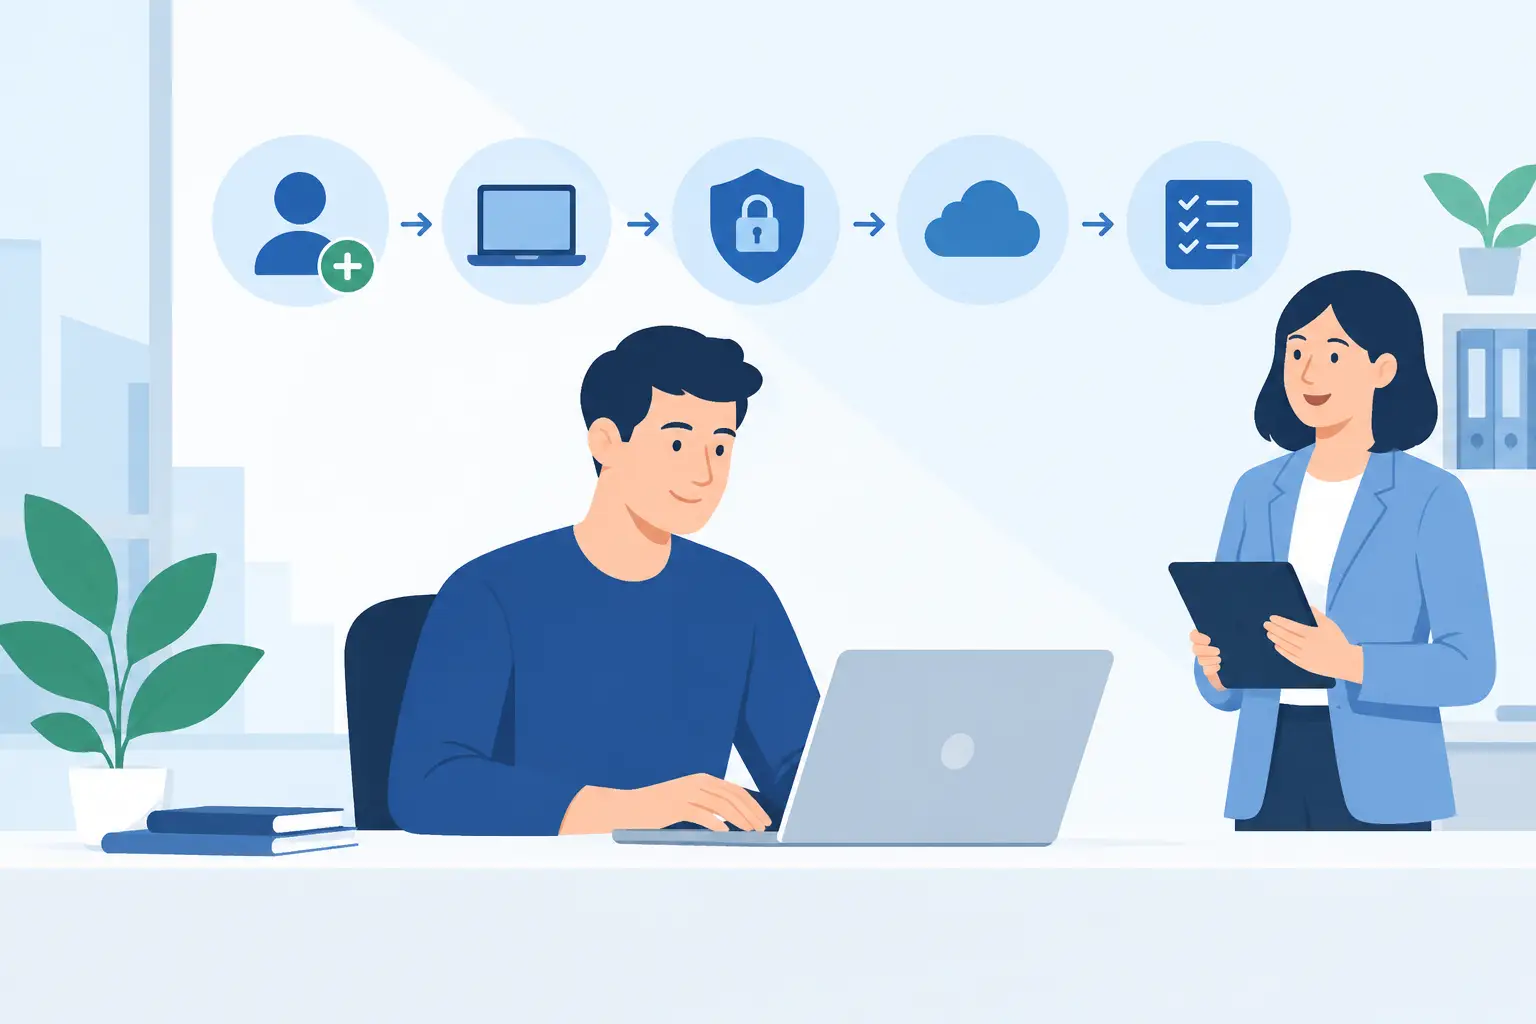
IT Onboarding Prozesse standardisieren: So erhalten neue Mitarbeitende pünktlich Zugänge, sichere Geräte und einen produktiven Start im Unternehmen.
Am ersten Arbeitstag fehlt das Notebook, das E-Mail-Konto ist noch nicht aktiv und niemand weiss, welche Programme die neue Mitarbeiterin braucht. Das kostet Zeit, erzeugt einen schlechten ersten Eindruck und führt oft zu improvisierten Berechtigungen. Wer IT Onboarding Prozesse standardisieren will, verhindert genau diese Situationen - und schafft mehr Sicherheit im laufenden Betrieb.
Für Unternehmen mit 5 bis 100 Mitarbeitenden muss Onboarding kein kompliziertes Projekt sein. Entscheidend ist nicht ein möglichst grosses HR-System, sondern ein klarer, verlässlicher Ablauf. Jede beteiligte Person muss wissen, wann sie welche Information liefert, wer die IT-Ausstattung vorbereitet und wer am Ende kontrolliert, ob alles funktioniert.
Warum improvisiertes Onboarding teuer wird
In vielen kleineren Unternehmen beginnt der Prozess mit einer kurzen Nachricht: „Am Montag startet jemand Neues.“ Für die IT bleiben dann wenige Tage, manchmal nur Stunden. Welche Rolle übernimmt die Person? Braucht sie ein Mobiltelefon? Darf sie auf Finanzdaten, Kundenakten oder vertrauliche Projektordner zugreifen? Ist ein bestehendes Gerät verfügbar oder muss ein neues bereitgestellt werden?
Fehlen diese Angaben, entstehen Rückfragen und Notlösungen. Ein allgemeines Benutzerkonto wird zu weit berechtigt, private Geräte werden kurzfristig zugelassen oder Zugänge werden über gemeinsame Passwörter gelöst. Das wirkt zunächst pragmatisch, erschwert später aber die Nachvollziehbarkeit. Besonders kritisch wird es, wenn niemand mehr genau sagen kann, wer Zugriff auf welche Daten hat.
Ein geregeltes Onboarding verbessert daher nicht nur den Start neuer Mitarbeitender. Es sorgt auch dafür, dass Microsoft 365, Endgeräte und Fachanwendungen nachvollziehbar verwaltet werden. Das ist für Datensicherheit, Vertretungen und einen späteren Austritt genauso relevant wie für den ersten Arbeitstag.
IT-Onboarding-Prozesse standardisieren statt Einzelfälle lösen
Standardisieren bedeutet nicht, jede Stelle gleich zu behandeln. Eine Mitarbeiterin im Empfang braucht andere Zugänge als ein Projektleiter oder ein externer Buchhalter. Standardisiert wird der Weg zur Entscheidung: Rollen, Freigaben, Fristen und technische Prüfpunkte werden festgelegt. Die konkrete Ausstattung richtet sich danach, welche Rolle jemand tatsächlich übernimmt.
Der wichtigste Schritt ist deshalb eine überschaubare Rollenstruktur. In einem KMU reichen oft wenige Profile, etwa Verwaltung, Vertrieb, Projektarbeit, Produktion und Führung. Für jedes Profil wird dokumentiert, welche Anwendungen, Teams, Ordner und Geräte typischerweise dazugehören. Sonderfälle bleiben möglich, müssen aber bewusst beantragt und freigegeben werden.
Das verhindert zwei typische Fehler: Neue Mitarbeitende warten auf notwendige Zugänge, während andere aus Bequemlichkeit zu viele Berechtigungen erhalten. Beides kostet Geld und erhöht Risiken.
Der Startpunkt liegt vor dem ersten Arbeitstag
Der Ablauf beginnt nicht bei der IT, sondern bei der Personalentscheidung. Sobald ein Eintritt fixiert ist, braucht die zuständige Stelle eine kurze, vollständige Meldung. Dazu gehören Eintrittsdatum, Standort, Rolle, vorgesetzte Person, Beschäftigungsart und benötigte Arbeitsmittel. Auch sollte klar sein, ob die Person vor Ort, hybrid oder überwiegend mobil arbeitet.
Eine verbindliche Vorlaufzeit ist dabei wichtiger als ein komplexes Formular. Bei einem Standardarbeitsplatz kann eine Woche genügen, bei speziellen Anwendungen, Mobilfunk oder erhöhten Berechtigungen braucht es mehr Zeit. Wer diese Fristen offen kommuniziert, verhindert, dass planbare Aufgaben zu Notfällen werden.
Ein guter Ablauf besteht aus klaren Übergaben
Ein praxistauglicher Prozess gliedert sich in vier Phasen: Anfordern, vorbereiten, übergeben und kontrollieren. Jede Phase braucht eine verantwortliche Person. „Die IT macht das schon“ ist keine Zuständigkeit, sondern eine Lücke im Prozess.
In der Anforderungsphase meldet die Führungskraft den Eintritt und bestätigt die benötigte Rolle. HR liefert die Stammdaten. Die IT prüft, ob es Besonderheiten gibt, beispielsweise eine zusätzliche Fachanwendung oder ein Gerät für mobiles Arbeiten.
In der Vorbereitungsphase wird das Benutzerkonto angelegt, das Gerät eingerichtet und den richtigen Sicherheitsrichtlinien zugewiesen. Bei Microsoft 365 gehören dazu unter anderem Mehrfaktor-Anmeldung, Gruppenmitgliedschaften und die passende Lizenz. Ein verwaltetes Gerät über Microsoft Intune lässt sich dabei einheitlich konfigurieren: Verschlüsselung, Bildschirmsperre, Updates und zugelassene Apps folgen den Vorgaben des Unternehmens. Das reduziert manuelle Einstellungen und schafft einen nachvollziehbaren Standard.
Die Übergabe ist mehr als die Ausgabe eines Notebooks. Neue Mitarbeitende sollten ihre Zugänge selbst aktivieren, die Mehrfaktor-Anmeldung einrichten und wissen, an wen sie sich bei Problemen wenden. Eine kurze Einführung in Teams, OneDrive, gemeinsame Ablagen und Sicherheitsregeln spart später viele Supportanfragen. Dabei geht es nicht um eine lange IT-Schulung, sondern um die Dinge, die am ersten Tag wirklich gebraucht werden.
In der Kontrollphase bestätigt die Führungskraft nach einigen Tagen, ob alle nötigen Zugänge vorhanden sind und keine überflüssigen Berechtigungen bestehen. Diese Rückmeldung wird häufig ausgelassen. Gerade sie macht aus einer Checkliste einen kontrollierten Prozess.
Die Checkliste muss klein genug bleiben, um genutzt zu werden
Eine umfangreiche Checkliste, die niemand öffnet, löst kein Problem. Besser ist ein kurzer Standardablauf mit wenigen Pflichtfeldern und getrennten Ergänzungen für Sonderrollen. Für einen gewöhnlichen Büroarbeitsplatz sind typischerweise Benutzerkonto, E-Mail-Adresse, Microsoft-365-Lizenz, verwaltetes Endgerät, Mehrfaktor-Anmeldung, Gruppenmitgliedschaften und eine Einweisung relevant.
Zusätzliche Punkte gehören nur dann in den Ablauf, wenn sie tatsächlich benötigt werden. Dazu zählen etwa Telefonie, Zugang zu einem branchenspezifischen System, ein mobiles Gerät oder erhöhte Rechte. Administrative Rechte sollten nie automatisch Teil eines Rollenprofils sein. Wenn sie notwendig sind, braucht es eine dokumentierte Freigabe und idealerweise ein getrenntes Administratorkonto.
Auch die technischen Prüfungen dürfen konkret sein. Funktioniert die Anmeldung? Ist die Wiederherstellung des Kontos geregelt? Werden Daten auf dem Gerät verschlüsselt? Ist die Datensicherung für relevante Microsoft-365-Daten berücksichtigt? Solche Fragen sind wertvoller als ein pauschales Häkchen bei „Laptop eingerichtet“.
Sicherheit darf den Arbeitsstart nicht behindern
Manche Unternehmen verzichten auf Sicherheitsvorgaben, weil sie einen schnellen Einstieg befürchten. In der Praxis passiert eher das Gegenteil: Klare Standards beschleunigen die Bereitstellung. Wenn für jede Rolle festgelegt ist, welche Richtlinien gelten, muss nicht bei jedem Eintritt neu diskutiert werden.
Mehrfaktor-Anmeldung sollte beispielsweise Teil des Standardprozesses sein, nicht eine spätere Aufgabe. Ebenso sollten Passwörter nicht per E-Mail verschickt oder von mehreren Personen verwendet werden. Die neue Person richtet ihre Anmeldemethode bei der Übergabe selbst ein. Damit bleibt nachvollziehbar, wer Zugriff hat.
Bei besonders sensiblen Bereichen reicht ein Rollenprofil allein nicht immer aus. Buchhaltung, Geschäftsführung oder Personalverwaltung benötigen unter Umständen zusätzliche Freigaben. Das ist kein Nachteil der Standardisierung. Im Gegenteil: Ein guter Prozess macht sichtbar, wo eine bewusste Ausnahme nötig ist.
Denken Sie das Offboarding gleich mit
Ein sauberer Eintrittsprozess ist nur die halbe Aufgabe. Dieselben Informationen werden beim Austritt gebraucht: Welche Konten existieren? Welche Geräte wurden ausgegeben? In welchen Gruppen ist die Person Mitglied? Wer übernimmt E-Mails, Dateien und laufende Aufgaben?
Wenn Onboarding strukturiert dokumentiert ist, lässt sich Offboarding deutlich zuverlässiger erledigen. Zugänge können zeitgerecht gesperrt, Geräte zurückgenommen und Berechtigungen entfernt werden. Das reduziert das Risiko, dass ehemalige Mitarbeitende weiterhin auf Unternehmensdaten zugreifen können.
Wichtig ist auch hier die Zuständigkeit. Die Führungskraft bestätigt die Übergabe von Aufgaben und Daten. HR meldet den Austritt rechtzeitig. Die IT dokumentiert Sperrung, Rückgabe und Löschung beziehungsweise Archivierung nach den geltenden Vorgaben.
Wann externe Unterstützung sinnvoll ist
Nicht jedes Unternehmen braucht eine interne IT-Abteilung, um diese Abläufe sauber aufzusetzen. Gerade bei kleineren Teams ist eine externe, feste Ansprechperson oft sinnvoller als wechselnde Zuständigkeiten. Entscheidend ist, dass der Partner die Arbeitsweisen des Unternehmens kennt und nicht bei jedem Eintritt von vorn beginnt.
Cloudschmiede unterstützt Unternehmen in Vorarlberg dabei, Rollen, Microsoft-365-Zugänge und verwaltete Geräte in einen nachvollziehbaren Ablauf zu bringen. Dabei steht nicht eine möglichst komplizierte Plattform im Vordergrund, sondern ein Prozess, der im Alltag funktioniert und transparent bleibt.
Beginnen Sie mit den letzten drei Eintritten in Ihrem Unternehmen. Wo wurde improvisiert, welche Zugänge kamen zu spät und welche Entscheidungen waren nicht dokumentiert? Daraus entsteht meist sehr schnell eine erste Checkliste, die den nächsten Arbeitstag für alle Beteiligten deutlich ruhiger macht.
Ing. Sandro Haidenschuster, MBA
Gründer & Geschäftsführer, Cloudschmiede GmbH
15+ Jahre Erfahrung in Cloud-Technologien und Microsoft 365.