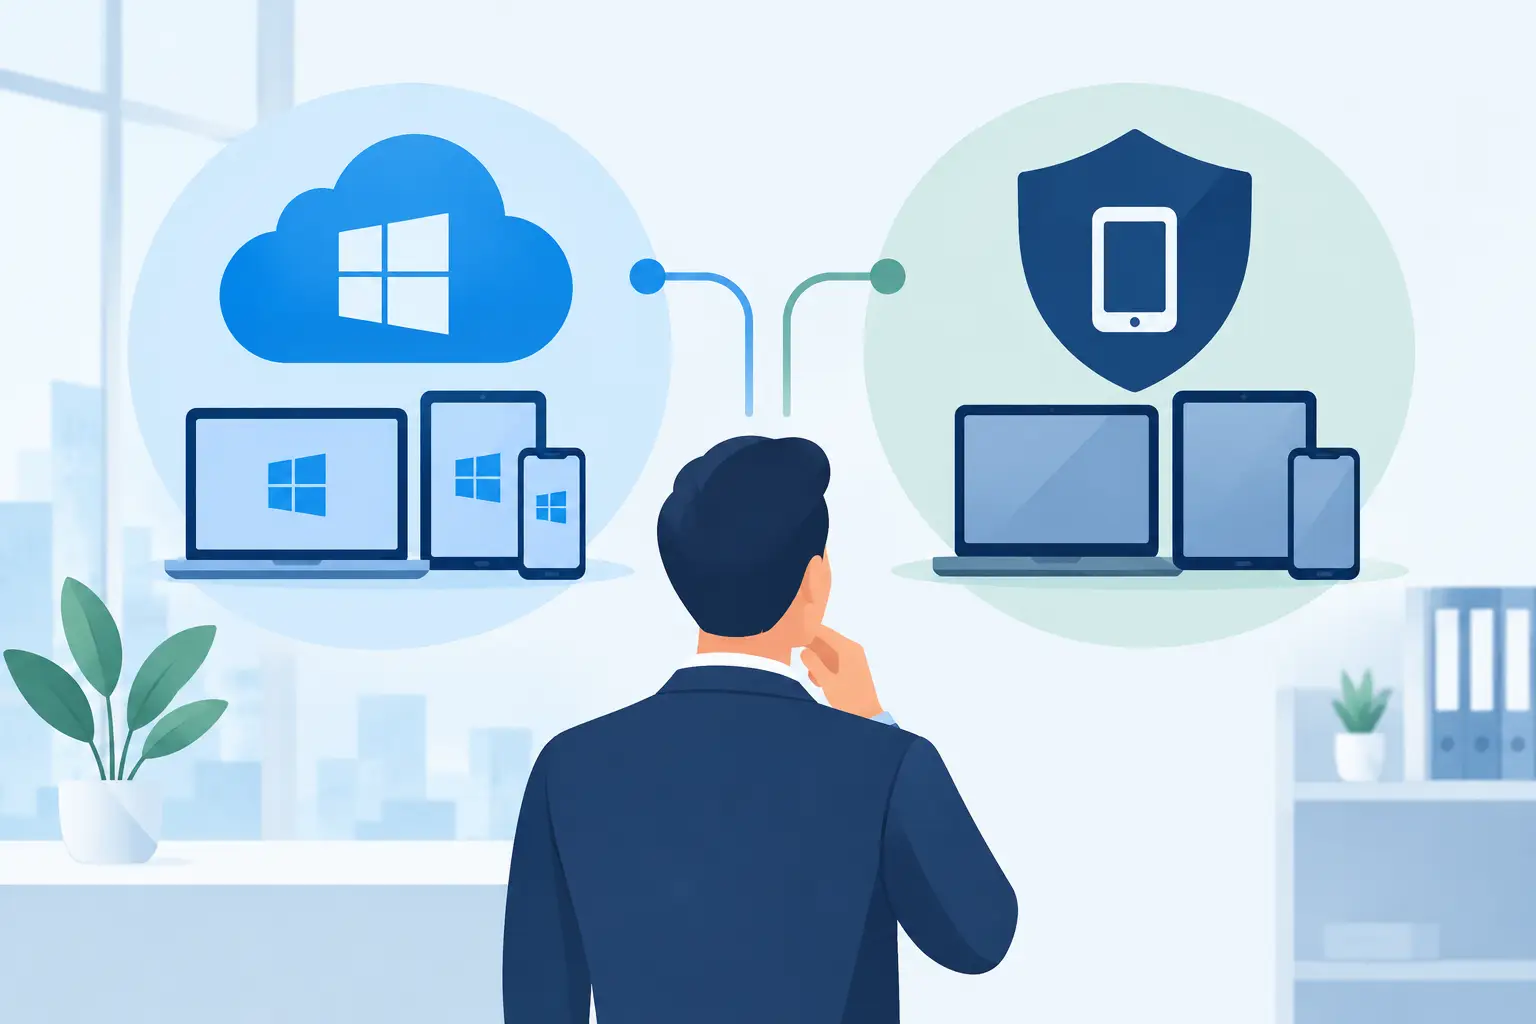
Intune versus MDM: Was KMU bei Geräteverwaltung, Sicherheit, Datenschutz und Betreuung für ihre IT wirklich vergleichen sollten - verständlich erklärt.
Ein neues Notebook wird eingerichtet, ein Mitarbeiter scheidet aus oder ein verlorenes Smartphone enthält Geschäftsdaten. Genau in diesen Momenten zeigt sich, ob die Geräteverwaltung funktioniert. Bei der Frage Intune versus MDM liegt allerdings oft ein Missverständnis vor: Microsoft Intune ist nicht das Gegenstück zu MDM. Intune ist eine konkrete Lösung für Mobile Device Management - mit deutlich mehr Möglichkeiten, wenn Microsoft 365 bereits im Einsatz ist.
Intune versus MDM: Kategorie und Lösung unterscheiden
MDM steht für Mobile Device Management. Gemeint ist die zentrale Verwaltung von Firmen-Smartphones, Tablets und oft auch Computern. Ein MDM-System kann Geräte registrieren, Sicherheitsvorgaben durchsetzen, Apps verteilen und den Zugriff bei Verlust oder Austritt sperren.
Intune ist Microsofts Lösung in dieser Kategorie. Es verwaltet Windows-Geräte, Macs, iPhones, iPads und Android-Geräte. Zusätzlich kann Intune Anwendungen und geschäftliche Daten schützen, auch wenn ein Gerät nicht vollständig als Firmengerät verwaltet wird. Deshalb lautet die sinnvollere Frage selten „Intune oder MDM?“. Sie lautet: Reicht eine einfache Geräteverwaltung aus, oder braucht unser Unternehmen eine MDM-Lösung, die mit Microsoft 365, Identitäten und Sicherheitsregeln zusammenspielt?
Für Betriebe mit fünf bis hundert Mitarbeitern ist diese Unterscheidung praktisch relevant. Wer bereits mit Microsoft 365, Teams, Exchange Online und OneDrive arbeitet, sollte nicht nur prüfen, ob ein Gerät verwaltet werden kann. Entscheidend ist, was passiert, wenn dieses Gerät nicht mehr den Sicherheitsvorgaben entspricht.
Was ein MDM-System im Alltag leisten muss
Die Anforderungen hängen nicht allein von der Anzahl der Geräte ab. Ein Betrieb mit 15 Mitarbeitenden und mobilen Arbeitsplätzen hat häufig höhere Anforderungen als ein Unternehmen mit 50 PCs, die ausschließlich im Büro stehen. Bei der Auswahl zählen vor allem diese Fragen: Welche Gerätetypen gibt es? Arbeiten Mitarbeitende unterwegs? Werden private Smartphones genutzt? Und wer betreut die Richtlinien dauerhaft?
Geräte einrichten und aktuell halten
Ein klassisches MDM unterstützt bei der Ersteinrichtung. Neue Geräte erhalten WLAN-Zugänge, Programme, E-Mail-Einstellungen und Sicherheitsvorgaben automatisch. Das spart Zeit und verhindert, dass jeder Arbeitsplatz anders konfiguriert wird.
Intune kann diesen Prozess besonders gut in eine Microsoft-Umgebung einbinden. Ein neues Windows-Gerät lässt sich über Windows Autopilot für den jeweiligen Mitarbeiter vorbereiten. Nach der Anmeldung werden die vorgesehenen Anwendungen, Einstellungen und Sicherheitsrichtlinien übernommen. Das ist kein Selbstzweck: Der Arbeitsplatz ist schneller einsatzbereit und folgt einem nachvollziehbaren Standard.
Zugriff nur für sichere Geräte erlauben
Der entscheidende Unterschied liegt oft bei der Verbindung von Geräteverwaltung und Zugriffsschutz. Mit Intune lassen sich Gerätezustände bewerten. Ist die Festplattenverschlüsselung aktiv? Sind Sicherheitsupdates installiert? Ist ein Mindestkennwort eingerichtet? Erfüllt ein Gerät die Vorgaben nicht, kann der Zugriff auf Microsoft-365-Dienste eingeschränkt werden.
Diese Verbindung erfolgt gemeinsam mit Microsoft Entra ID und Zugriffsregeln. Ein reines MDM kann ebenfalls Sicherheitsvorgaben setzen, hat aber nicht zwangsläufig dieselbe Tiefe bei Microsoft 365. Wer sensible Dokumente in SharePoint und OneDrive speichert, sollte genau diesen Punkt prüfen. Eine Richtlinie hilft nur, wenn sie bei Verstößen auch eine nachvollziehbare Folge hat.
Firmen-Apps und Daten auf mobilen Geräten schützen
Viele Unternehmen erlauben E-Mail und Teams auf privaten Smartphones. Das ist praktikabel, birgt aber Risiken. Eine vollständige Geräteverwaltung privater Geräte ist datenschutzrechtlich und organisatorisch oft nicht passend. Niemand möchte, dass die Firma auf private Fotos, Apps oder Geräteeinstellungen zugreifen kann.
Intune bietet dafür App-Schutzrichtlinien. Sie schützen Geschäftsdaten innerhalb von Outlook, Teams oder anderen unterstützten Apps. Beispielsweise kann das Kopieren von Daten in private Anwendungen verhindert werden. Verlässt ein Mitarbeiter das Unternehmen, lassen sich geschäftliche Daten aus den verwalteten Apps entfernen, ohne das persönliche Smartphone zurückzusetzen.
Diese Funktion ist ein starkes Argument für Intune, aber kein Automatismus. Sie muss sauber geplant werden. Welche Apps sind erlaubt? Wo dürfen Dateien gespeichert werden? Was passiert bei Geräten ohne Bildschirmsperre? Solche Regeln sollten zum Arbeitsalltag passen, sonst werden sie umgangen.
Unterschiedliche Plattformen realistisch bewerten
Windows steht bei vielen KMU im Mittelpunkt. Dort ist Intune besonders naheliegend, weil Betriebssystem, Microsoft 365 und Identitätsverwaltung zusammenpassen. Auch Apple- und Android-Geräte können eingebunden werden. Für iPhones, iPads und Macs braucht es jedoch eigene Vorbereitungen und klare Prozesse, etwa für die Registrierung von Firmengeräten.
Ein spezialisiertes MDM kann sinnvoll sein, wenn ein Unternehmen fast ausschließlich Apple-Geräte nutzt oder sehr branchenspezifische Anforderungen hat. Intune ist nicht automatisch die beste Lösung für jede Geräteflotte. Es ist dann gut geeignet, wenn die Microsoft-Umgebung der zentrale Arbeitsplatz ist und nicht nur ein E-Mail-System.
Wann Intune für KMU die passende Wahl ist
Intune passt meist gut, wenn Microsoft 365 bereits die Arbeitsgrundlage bildet und Geräte nicht mehr einzeln, sondern nach einem einheitlichen Standard betreut werden sollen. Besonders sinnvoll ist es bei mobilen Mitarbeitenden, Homeoffice, mehreren Standorten oder erhöhten Anforderungen an den Schutz von Kundendaten.
Auch beim Austritt von Mitarbeitenden bringt die zentrale Verwaltung Klarheit. Zugänge können entzogen, Firmen-Apps entfernt und Geräte zurückgesetzt oder neu zugeordnet werden. Ohne diesen Prozess bleiben Konten, Dateien oder lokale Daten schnell länger erreichbar als beabsichtigt.
Für österreichische Unternehmen, die ihre Sicherheitsorganisation nachvollziehbar aufbauen müssen, ist das ebenfalls hilfreich. Intune ersetzt keine Risikoanalyse und macht ein Unternehmen nicht automatisch NIS2-konform. Es schafft aber eine belastbare Grundlage, um Geräte, Verschlüsselung, Updates und Zugriffe nach einheitlichen Regeln zu steuern und nachzuweisen.
Wann ein anderes MDM besser passen kann
Eine andere MDM-Lösung kann die bessere Wahl sein, wenn Microsoft 365 nur eine Nebenrolle spielt. Das gilt etwa für einen Betrieb mit einer sehr Apple-lastigen Umgebung, besonderen Anforderungen an gemeinsam genutzte Geräte oder einer Fachanwendung, die nur mit einer bestimmten Verwaltungsplattform sinnvoll betrieben werden kann.
Auch ein sehr schlankes MDM kann genügen, wenn nur einige Firmensmartphones verwaltet werden und kein Zugriff auf Microsoft-365-Daten abgesichert werden muss. Dann wäre Intune möglicherweise mehr, als der Betrieb aktuell benötigt. Diese Entscheidung sollte aber nicht nur nach dem Funktionsumfang getroffen werden. Eine Lösung, die später niemand betreut, schafft vor allem Scheinsicherheit.
Umgekehrt ist ein günstigeres Einzelsystem keine gute Wahl, wenn daneben weitere Werkzeuge für Identitäten, Geräteschutz und Zugriffsregeln nötig werden. Mehrere getrennte Systeme bedeuten mehr Schnittstellen, mehr Zuständigkeiten und mehr Fehlerquellen. Für kleinere IT-Teams ist eine klare, gut betreute Standardlösung oft wertvoller als eine lange Liste einzelner Funktionen.
Die Einführung entscheidet über den Nutzen
Intune liefert keine Sicherheit, wenn es nur aktiviert wird. Der Nutzen entsteht durch eine saubere Einführung und eine laufende Betreuung. Zu Beginn sollten Geräte inventarisiert und in drei Gruppen eingeteilt werden: Firmengeräte, private Geräte mit Geschäftszugriff und Geräte, die keinen Zugriff erhalten sollen.
Danach werden Mindeststandards festgelegt. Dazu gehören aktuelle Betriebssysteme, Festplattenverschlüsselung, Bildschirmsperren, Mehrfaktor-Anmeldung und ein geregelter Umgang mit lokalen Administratorrechten. Nicht jede Richtlinie sollte sofort maximal streng sein. Gerade bei älteren Anwendungen oder Außendienstgeräten ist ein abgestufter Rollout sinnvoll, damit der Betrieb nicht unnötig gestört wird.
Ein praxistaugliches Konzept umfasst auch den Ein- und Austritt von Mitarbeitenden. Wer bestellt Geräte? Wer gibt sie aus? Wie werden sie zurückgenommen? Welche Daten dürfen auf privaten Geräten liegen? Und wer überprüft regelmäßig, ob Richtlinien noch greifen? Diese Fragen gehören in einen festen Prozess, nicht in einzelne E-Mails.
Ebenso wichtig ist eine klare Trennung der Zuständigkeiten. Die Geschäftsführung legt den Rahmen fest, etwa beim Umgang mit privaten Geräten. Die IT setzt ihn technisch um und dokumentiert Ausnahmen. Mitarbeitende müssen wissen, was auf einem Firmengerät erlaubt ist und welche Daten auf privaten Geräten nicht gespeichert werden dürfen. Transparenz verhindert Diskussionen erst dann, wenn ein Gerät verloren geht.
Die richtige Entscheidung beginnt mit dem eigenen Arbeitsalltag
Vor einer Entscheidung lohnt sich ein nüchterner Blick auf die vorhandene Umgebung. Nutzen alle Mitarbeitenden Microsoft 365? Gibt es Geräte ohne aktuelle Updates? Sind private Smartphones für E-Mail und Teams zugelassen? Ist klar dokumentiert, welche Geräte einem Mitarbeiter zugeordnet sind? Und kann der Zugriff im Notfall innerhalb weniger Minuten gesperrt werden?
Wer diese Fragen nicht sicher beantworten kann, braucht keine kompliziertere IT, sondern einen klaren Standard. Intune kann dafür ein sehr passender Baustein sein - vor allem, wenn Microsoft 365 ohnehin das Zentrum der täglichen Arbeit ist. Entscheidend ist nicht der Produktname, sondern dass Geräte, Identitäten und Sicherheitsregeln im Ernstfall verlässlich zusammenspielen.
Ing. Sandro Haidenschuster, MBA
Gründer & Geschäftsführer, Cloudschmiede GmbH
15+ Jahre Erfahrung in Cloud-Technologien und Microsoft 365.