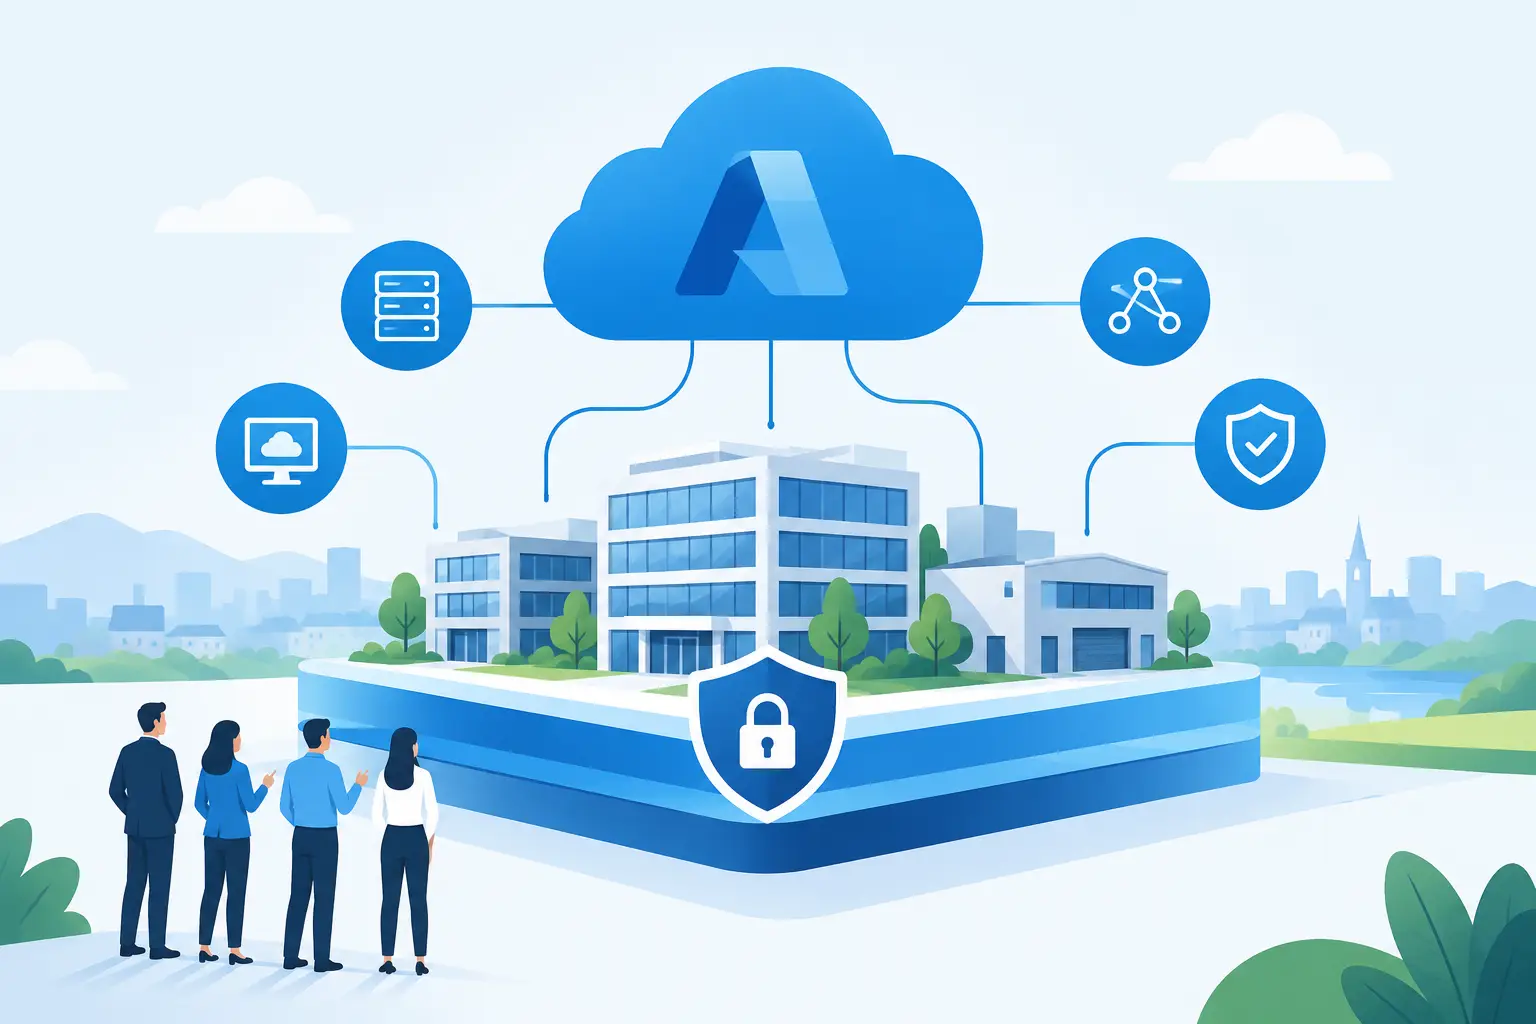
Eine Azure Landing Zone schafft klare Regeln für Sicherheit, Kosten und Betrieb. So wächst Ihre Azure-Umgebung sicher mit Ihrem Unternehmen weiter.
Eine Azure Landing Zone ist kein einzelnes Azure-Produkt und auch kein Projekt, das man einmal abhakt. Sie ist das geordnete Fundament für alle Anwendungen, Server, Daten und Arbeitsplätze, die Ihr Unternehmen künftig in Microsoft Azure betreibt. Ohne dieses Fundament entsteht schnell das, was viele Betriebe bereits aus ihrer gewachsenen IT kennen: unterschiedliche Zugänge, unklare Verantwortlichkeiten, unnötige Kosten und Sicherheitslücken, die erst im Ernstfall auffallen.
Für Unternehmen mit 5 bis 100 Mitarbeitenden muss eine Landing Zone nicht wie ein Konzernprojekt aussehen. Sie muss vor allem klar, sicher und wartbar sein. Entscheidend ist nicht die Anzahl der eingesetzten Azure-Dienste, sondern dass von Beginn an festgelegt ist, wer was darf, wo Daten liegen, wie gesichert wird und wer bei einer Störung verantwortlich handelt.
Was eine Azure Landing Zone konkret regelt
Stellen Sie sich Azure als ein neues Firmengebäude vor. Bevor Abteilungen einziehen, sollten Zugänge, Schlüssel, Stromkreise, Brandschutz und Zuständigkeiten geklärt sein. Eine Landing Zone übernimmt diese Rolle für Ihre Cloud-Umgebung. Sie schafft eine gemeinsame Struktur, bevor einzelne Server, Azure Virtual Desktop, Anwendungen oder Datenbanken eingerichtet werden.
Dazu gehören getrennte Bereiche für unterschiedliche Aufgaben. Eine Testumgebung sollte nicht denselben Zugriff und dieselben Daten enthalten wie eine produktive Anwendung. Ebenso sollten zentrale Dienste wie Netzwerk, Protokollierung und Sicherung nicht irgendwo zwischen einzelnen Projekten liegen. Diese Trennung macht Änderungen berechenbarer und hilft, Fehler einzugrenzen.
Geregelt werden auch Berechtigungen. Mitarbeitende benötigen Zugriff auf die Systeme, mit denen sie arbeiten. Sie brauchen aber nicht automatisch volle Verwaltungsrechte. Gerade bei kleinen Teams wird dieser Punkt oft pragmatisch gelöst: Ein Administratorkonto wird geteilt, Berechtigungen wachsen über Jahre mit, und ehemalige Dienstleister haben möglicherweise noch Zugang. Eine sauber eingerichtete Landing Zone beendet solche Grauzonen.
Warum kleine und mittlere Unternehmen davon profitieren
Viele Betriebe starten mit Azure aus einem konkreten Anlass: Ein Server muss ersetzt werden, Citrix-Lizenzen werden teuer, eine Fachanwendung soll extern erreichbar sein oder ein neuer Standort braucht Zugriff auf zentrale Systeme. Das ist nachvollziehbar. Problematisch wird es, wenn jede Anforderung als Einzelprojekt umgesetzt wird.
Dann entstehen oft mehrere Ressourcen-Gruppen mit unklaren Namen, unterschiedliche Sicherheitsregeln und Kosten, die sich keiner Abteilung sauber zuordnen lassen. Spätestens wenn ein externer Partner wechselt, ein Angriff untersucht werden muss oder ein System erweitert werden soll, kostet diese Unordnung Zeit und Nerven.
Eine passende Landing Zone schafft hier drei praktische Vorteile. Erstens wird der Betrieb einfacher, weil die Umgebung nachvollziehbar dokumentiert und nach festen Regeln aufgebaut ist. Zweitens verbessert sich die Sicherheit, weil Zugriffe, Protokolle und Schutzvorgaben zentral gesteuert werden. Drittens bleiben Kosten besser kontrollierbar, weil Ressourcen eindeutig Projekten oder Anwendungen zugeordnet werden können.
Das bedeutet nicht, dass jede Azure-Umgebung von Anfang an groß geplant werden muss. Für ein einzelnes System wäre eine überladene Konzernstruktur unnötig. Aber auch eine kleine Umgebung braucht Mindeststandards. Wer diese später nachzieht, muss meist bestehende Zugriffe, Netzwerke und Prozesse aufwendig umbauen.
Die Bausteine einer sinnvoll dimensionierten Umgebung
Eine Azure Landing Zone für den Mittelstand besteht nicht aus möglichst vielen Diensten. Sie besteht aus den richtigen Entscheidungen an den richtigen Stellen.
Identitäten und Zugriffe
Der erste Baustein ist Microsoft Entra ID als zentrale Identitätsverwaltung. Hier wird festgelegt, welche Personen administrative Aufgaben übernehmen dürfen, wie Mehrfaktor-Authentifizierung durchgesetzt wird und wie externe Dienstleister zeitlich begrenzten Zugriff erhalten. Besonders wichtig ist die Trennung zwischen dem täglichen Benutzerkonto und einem Administratorkonto. Wer E-Mails liest und Dateien bearbeitet, sollte nicht gleichzeitig die gesamte Cloud verwalten können.
Auch Notfallzugänge gehören dazu. Sie werden nur für Ausnahmefälle vorgesehen, geschützt verwahrt und regelmäßig geprüft. Das klingt unspektakulär, verhindert aber, dass ein Unternehmen bei einem gesperrten Konto handlungsunfähig wird.
Netzwerk und Erreichbarkeit
Nicht jede Anwendung muss aus dem Internet erreichbar sein. Eine Landing Zone definiert deshalb, wie Systeme miteinander kommunizieren und welche Zugänge von außen erlaubt sind. Bei Azure Virtual Desktop kann das beispielsweise bedeuten, dass Mitarbeitende über die vorgesehenen Microsoft-Zugänge arbeiten, während interne Server nicht frei veröffentlicht werden.
Die richtige Netzwerkstruktur hängt stark vom Einsatz ab. Eine isolierte Fachanwendung hat andere Anforderungen als ein Standort mit mehreren lokalen Systemen. Wichtig ist, dass diese Entscheidung bewusst getroffen und dokumentiert wird. Ein späterer Ausbau bleibt dadurch möglich, ohne die Sicherheitsarchitektur neu erfinden zu müssen.
Sicherheit, Protokolle und Überwachung
Sicherheit ist mehr als ein Häkchen bei der Ersteinrichtung. Eine Landing Zone legt fest, welche Ereignisse protokolliert werden, wer Warnungen erhält und wie mit auffälligen Anmeldungen oder Änderungen umgegangen wird. Dabei geht es nicht darum, jede technische Meldung rund um die Uhr zu beobachten. Es geht darum, die wenigen relevanten Warnungen zuverlässig zu erkennen und ihnen eine klare Handlung zuzuordnen.
Für Unternehmen mit erhöhten gesetzlichen Anforderungen, etwa im Umfeld von NIS2 beziehungsweise NISG 2024, ist diese Nachvollziehbarkeit besonders relevant. Geschäftsführungen müssen nicht jedes Protokoll selbst lesen. Sie müssen aber zeigen können, dass Zugriffe, Schutzmaßnahmen und Verantwortlichkeiten geregelt sind.
Kostenkontrolle ohne Überraschungen
Azure wird verbrauchsabhängig abgerechnet. Das ist flexibel, verlangt aber klare Regeln. Eine versehentlich zu groß gewählte Maschine, dauerhaft laufende Testsysteme oder ungenutzter Speicher können laufende Kosten verursachen. Eine Landing Zone arbeitet deshalb mit Kennzeichnungen, Budgets und Warnschwellen.
Kostenkontrolle ist keine reine Finanzaufgabe. Sie beginnt bei der technischen Entscheidung: Wann muss ein System wirklich durchgehend laufen? Welche Daten müssen sofort verfügbar sein? Und wann ist eine kleinere Auslegung ausreichend? Diese Fragen gehören vor der Bereitstellung auf den Tisch, nicht erst nach der ersten Rechnung.
Backup und Wiederherstellung
Ein Snapshot oder eine Sicherung einzelner virtueller Maschinen ist noch kein vollständiges Wiederherstellungskonzept. Vor allem muss klar sein, welche Systeme gesichert werden, wie lange Sicherungen aufbewahrt werden und wie eine Wiederherstellung praktisch abläuft. Dazu gehört auch ein Test. Eine Sicherung, die nie geprüft wurde, ist im Ernstfall nur eine Annahme.
Azure ersetzt zudem nicht automatisch die Sicherung Ihrer Microsoft-365-Daten. E-Mails, Teams-Daten und OneDrive benötigen je nach Schutzbedarf ein eigenes Backup-Konzept. Cloudschmiede betrachtet diese Bereiche gemeinsam, damit keine Lücke zwischen Arbeitsplatz, Microsoft 365 und Azure-Infrastruktur entsteht.
So starten Sie ohne ein überdimensioniertes Projekt
Der sinnvollste erste Schritt ist eine Bestandsaufnahme. Welche Anwendungen laufen heute wo? Welche Daten sind kritisch? Wer verwaltet Zugänge? Welche Systeme müssen bei einem Ausfall zuerst wieder verfügbar sein? Viele Unternehmen stellen dabei fest, dass nicht die Technik das größte Problem ist, sondern fehlende Transparenz.
Danach wird die Zielarchitektur festgelegt. Für manche Betriebe ist Azure Virtual Desktop der passende Einstieg, etwa wenn bestehende Citrix-Strukturen abgelöst oder externe Arbeitsplätze sicher bereitgestellt werden sollen. Für andere steht ein einzelner Server oder eine Fachanwendung im Vordergrund. Die Landing Zone sollte diese Ausgangslage unterstützen, aber nicht mehr Komplexität erzeugen als nötig.
Anschließend werden die Grundregeln eingerichtet: Mandanten- und Zugriffsstruktur, Netzwerk, Protokollierung, Sicherung, Kostenkennzeichnungen und Verantwortlichkeiten. Erst wenn diese Basis steht, sollten produktive Systeme einziehen. Das verlängert ein Projekt nicht zwangsläufig. Im Gegenteil: Es verhindert Nacharbeiten, die später deutlich aufwendiger werden.
Häufige Fehler bei Azure-Projekten
Der häufigste Fehler ist der schnelle Start mit einem Administratorkonto, das für alles verwendet wird. Anfangs wirkt das unkompliziert. Später ist kaum noch nachvollziehbar, wer Änderungen vorgenommen hat oder welche Zugänge noch benötigt werden.
Ebenso kritisch ist die Annahme, Microsoft kümmere sich automatisch um jede Sicherheits- und Backup-Frage. Microsoft stellt die Plattform bereit und sichert sie auf Infrastruktur-Ebene. Für Berechtigungen, Konfiguration, Datenwiederherstellung und den sicheren Betrieb bleibt das Unternehmen verantwortlich.
Ein weiterer Fehler ist, Azure nur als ausgelagerten Serverraum zu betrachten. Virtuelle Server können sinnvoll sein, besonders bei bestehenden Fachanwendungen. Nicht jede Anwendung sollte aber unverändert verschoben werden. Manchmal ist eine moderne Arbeitsplatzlösung, eine SaaS-Anwendung oder eine gezielte Bereinigung der bessere Weg. Das hängt von Arbeitsabläufen, Abhängigkeiten und Schutzbedarf ab.
Betrieb braucht eine klare Zuständigkeit
Nach der Einrichtung beginnt die eigentliche Arbeit. Berechtigungen ändern sich, Mitarbeitende kommen und gehen, Anwendungen wachsen, und Sicherheitsanforderungen entwickeln sich weiter. Eine Landing Zone bleibt nur dann sinnvoll, wenn sie gepflegt wird.
Dafür braucht es einen benannten Ansprechpartner, klare Dokumentation und regelmäßige Prüfungen. Besonders bei kleineren internen IT-Teams sollte nicht unklar bleiben, ob der externe Dienstleister, die Geschäftsführung oder eine einzelne Fachkraft für Änderungen zuständig ist. Transparente Zuständigkeiten sind oft wertvoller als eine besonders komplizierte technische Konstruktion.
Eine gut geplante Azure Landing Zone schafft keine Cloud um ihrer selbst willen. Sie sorgt dafür, dass Ihr Unternehmen neue Anforderungen geordnet umsetzen kann, ohne bei jeder Änderung Sicherheit, Kosten und Betrieb neu diskutieren zu müssen. Der beste Zeitpunkt dafür ist vor dem nächsten Azure-Projekt - nicht nach dem ersten vermeidbaren Zwischenfall.
Ing. Sandro Haidenschuster, MBA
Gründer & Geschäftsführer, Cloudschmiede GmbH
15+ Jahre Erfahrung in Cloud-Technologien und Microsoft 365.